
Spis treści
- Czym jest shadow AI?
- Dlaczego pracownicy sięgają po niezatwierdzone narzędzia?
- Jakie ryzyka powoduje shadow AI?
- Dlaczego sam zakaz AI może nie rozwiązać problemu?
- Jak ograniczać shadow AI?
- Rola Chrome Enterprise Premium
- Jak zacząć z Chrome Enterprise Premium bez stresu? Model, z którym przychodzimy gotowi do działania
- Podsumowanie
- Najczęstsze pytania o shadow AI
- Chcesz ograniczyć ryzyko shadow AI w swojej organizacji?
Umowy z klientami, kod źródłowy, dane osobowe, raporty finansowe – każdy pracownik w kilka sekund może to wszystko wkleić do darmowego chatbota. Bez zastanowienia i pytania o zgodę. Zarząd naiwnie zakłada, że firmowe dane są zawsze pod kontrolą. Tymczasem część z nich każdego dnia może trafić do zewnętrznych usług, o których nikt w firmie nawet nie słyszał.
Taki scenariusz pojawia się w wielu organizacjach, zwłaszcza gdy pracownicy nie mają szybkiego dostępu do zatwierdzonych przez organizację narzędzi AI, ani nie znają jasnych zasad ich użytkowania. Zwykle nie wynika ze złej woli, lecz z wygody i potrzeby szybszego wykonania zadania. Właśnie tego typu niezatwierdzone użycie narzędzi AI określa się mianem shadow AI. Na szczęście istnieje skuteczny sposób na odzyskanie kontroli nad tym zjawiskiem. Z tego artykułu dowiesz się, jak bezpiecznie i bez paraliżowania pracy zespołu zapobiegać wynikającemu z niego ryzyku przy wsparciu Chrome Enterprise Premium oraz ekspertów FOTC.
Według raportu IBM Cost of a Data Breach 2026 średni globalny koszt wycieku danych osiągnął właśnie rekordowy poziom 4,99 mln dolarów. Ponad dwie trzecie spośród 600 badanych firm nie dysponowało mechanizmami zarządzania i wykrywania nieautoryzowanych rozwiązań z zakresu sztucznej inteligencji.
Czym jest shadow AI?
Shadow AI to korzystanie przez pracowników z narzędzi, funkcji lub integracji opartych na sztucznej inteligencji poza ustalonym przez organizację procesem zatwierdzania, nadzoru IT lub zarządzania ryzykiem. To pojęcie szersze, niż mogłoby się wydawać – nie chodzi wyłącznie o świadome instalowanie zewnętrznych aplikacji, ale o cały wachlarz sytuacji, w których dane firmowe trafiają do modelu AI poza formalną kontrolą organizacji.
Warto rozróżnić kilka form, w jakich shadow AI pojawia się w codziennej pracy:
- samodzielnie wybrane aplikacje AI, instalowane lub uruchamiane przez pracownika na własną rękę,
- funkcje AI dodawane do usług, z których firma już korzysta (ich dostępność i ustawienia zależą od dostawcy, licencji oraz konfiguracji administratora),
- rozszerzenia przeglądarkowe oferujące podsumowania, tłumaczenia lub generowanie treści,
- konta prywatne wykorzystywane do zadań służbowych, np. prywatny abonament chatbota używany do pracy,
- automatyzacje i integracje łączące firmowe dane z zewnętrznymi modelami, konfigurowane bez wiedzy IT.
Ta różnorodność sprawia, że shadow AI trudno ograniczyć jednym zakazem. Nie dotyczy bowiem jednej aplikacji, lecz całej kategorii zachowań.
Dlaczego pracownicy sięgają po niezatwierdzone narzędzia?
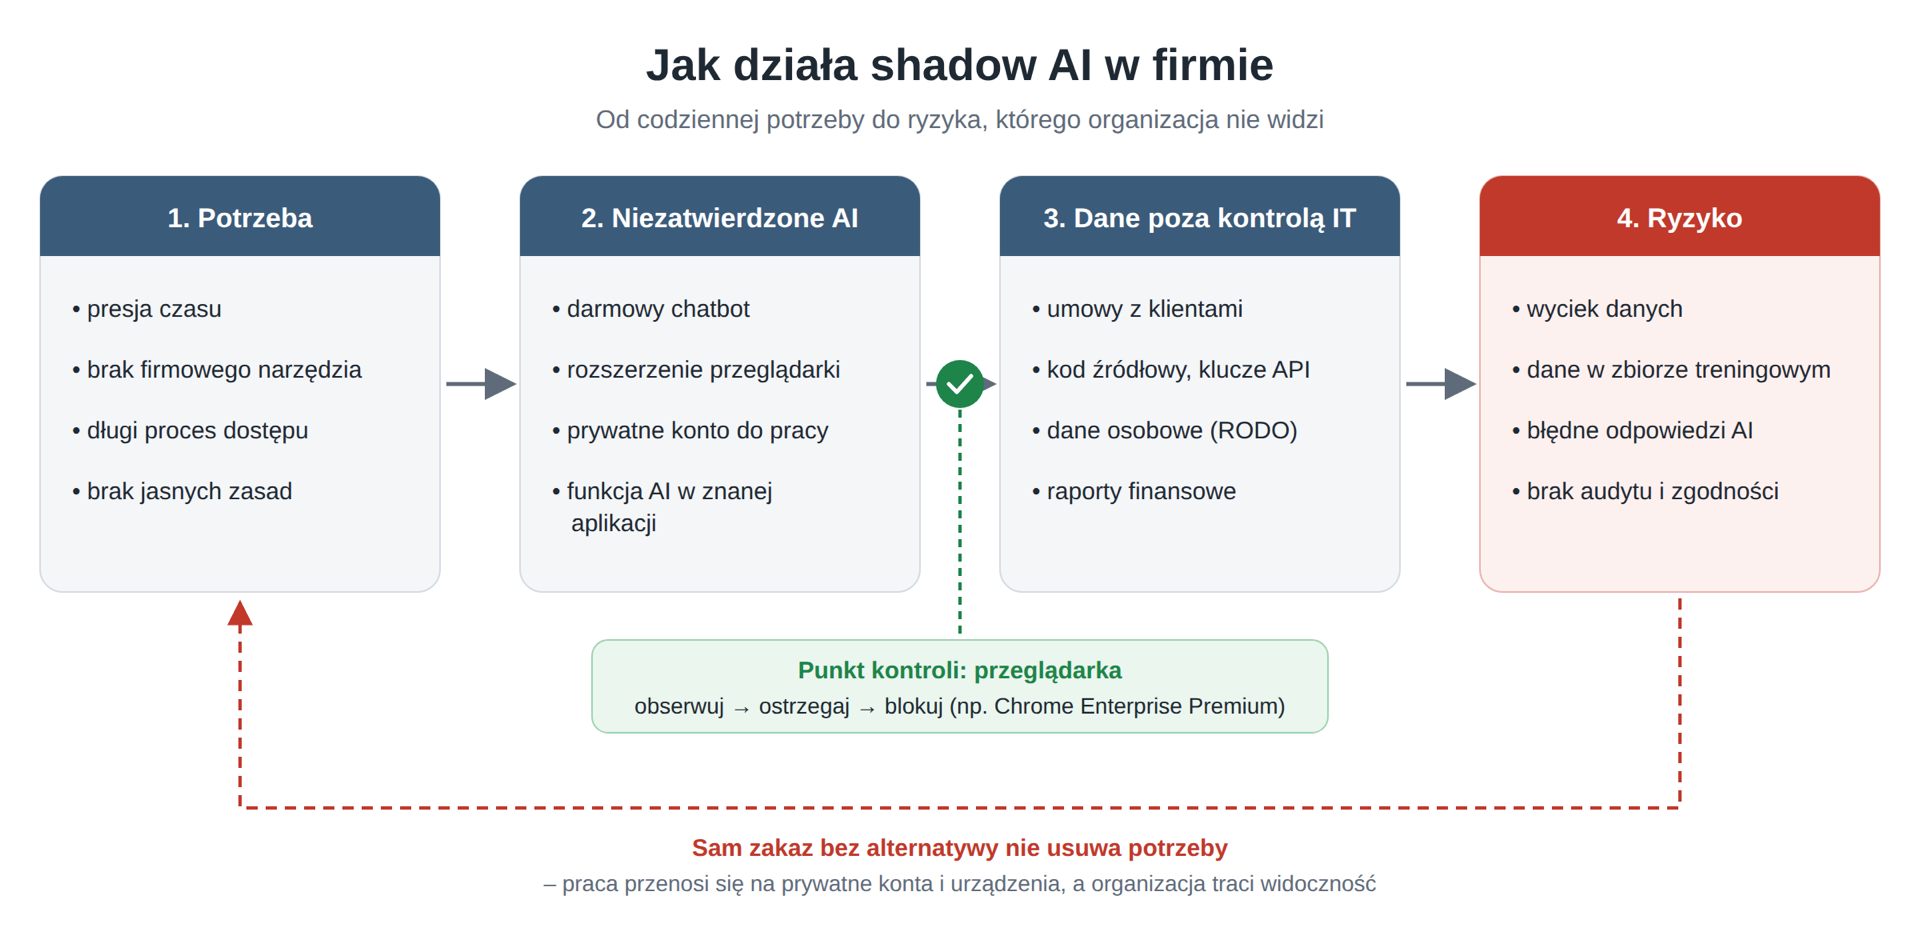
Skoro shadow AI przybiera tak wiele form, naturalne jest pytanie, co właściwie skłania pracowników, aby po nie sięgać w miejsce firmowych narzędzi. W większości przypadków nie chodzi o obchodzenie zasad, tylko o realną potrzebę biznesową, na którą firma nie dała jeszcze odpowiedzi. Do najczęstszych powodów należą:
- presja na szybszą pracę i skracanie czasu realizacji zadań;
- brak firmowego narzędzia, które realizowałoby daną funkcję;
- skomplikowany lub długi proces uzyskania dostępu do zatwierdzonej aplikacji;
- brak jasnych zasad określających, co wolno, a czego nie;
- przekonanie, że wklejany fragment danych nie jest wrażliwy;
- trudność w rozpoznaniu, że dana funkcja w znanej aplikacji w ogóle korzysta z AI.
Ostatni punkt jest szczególnie istotny. Coraz więcej narzędzi biurowych i komunikacyjnych dodaje funkcje AI. W efekcie pracownik może korzystać z funkcji wykorzystującej AI, nie rozumiejąc w pełni, jakie dane są przetwarzane i na jakich zasadach. To pokazuje, dlaczego sam zakaz (bez zapewnienia alternatywy) może nie rozwiązać problemu, a jedynie przenieść go w miejsce, nad którym organizacja nie ma praktycznie żadnej kontroli.
Jakie ryzyka powoduje shadow AI?
Ryzyko związane z shadow AI nie ogranicza się do jednego scenariusza. To zbiór powiązanych ze sobą problemów, które razem utrudniają organizacji panowanie nad tym, co dzieje się z jej informacjami i decyzjami.
Utrata kontroli nad przepływem firmowych danych
Najbardziej oczywistym ryzykiem jest przekazanie danych poza środowisko i procesy kontrolowane przez organizację. Nie każde użycie zewnętrznej usługi AI oznacza naruszenie, ale wymaga oceny rodzaju danych i zasad ich przetwarzania. Spójrzmy na realne sytuacje z codziennej pracy firm:
- Deweloper wkleja fragment kodu źródłowego do nieautoryzowanego asystenta AI – model zapamiętuje strukturę aplikacji oraz klucze API, co może umożliwić osobom trzecim wygenerowanie kodu wskazującego luki w zabezpieczeniach firmowego systemu.
- Księgowa przesyła cały arkusz z danymi płacowymi i wynikami finansowymi do darmowego konwertera online – dane finansowe oraz numery PESEL pracowników trafiają na zewnętrzne serwery bez jakiejkolwiek umowy powierzenia przetwarzania danych (DPA), generując natychmiastowy wyciek i złamanie przepisów RODO.
- Handlowiec prosi publiczny chatbot o podsumowanie i zredagowanie umowy dla klienta strategicznego – zapisy o klauzulach poufności, marżach i wynegocjowanych rabatach zasilają publiczny zestaw treningowy modelu i mogą zostać wyświetlone użytkownikom z konkurencji.
- Pracownik supportu wkleja dane osobowe i historię zgłoszeń klientów do zewnętrznego tłumacza AI w celu szybkiego przygotowania odpowiedzi – wrażliwe informacje o klientach zostają utrwalone w zewnętrznym serwisie poza kontrolą IT.
W żadnym z tych przypadków pracownik zwykle nie działa ze złą intencją. Po prostu nie zastanawia się, dokąd trafiają wklejane dane i na jakich zasadach są tam przetwarzane.
Brak znajomości zasad i ryzyko ponownego wykorzystania danych do trenowania modeli
Głównym zagrożeniem przy niezatwierdzonych narzędziach AI jest ryzyko, że wprowadzane informacje staną się częścią zbioru treningowego i zostaną ujawnione innym użytkownikom. Odpowiedzialne dopuszczenie nowego narzędzia wymaga wcześniejszej weryfikacji: czy dane są przechowywane, gdzie są przetwarzane, czy dostawca gwarantuje brak wykorzystywania promptów do nauki modeli oraz czy podpisano odpowiednie ustalenia umowne (np. DPA/SCC). Korzystanie z aplikacji na własną rękę pozbawia firmę wszelkiej ochrony prawnej i audytowej.
Błędne odpowiedzi i decyzje bez kontroli
Ryzyko shadow AI nie kończy się na danych. Dotyczy też jakości samych odpowiedzi. Zdarza się, że pracownik wykorzysta błędną lub nieprecyzyjną odpowiedź modelu, której nikt w organizacji nie zweryfikował, a która trafia dalej – do klienta, do dokumentu lub do decyzji biznesowej.
Problem z audytem i zgodnością
Wreszcie, shadow AI utrudnia organizacji podstawową rzecz – wiedzę o samej sobie. Firma może nie wiedzieć, jakie narzędzia AI są w niej faktycznie używane, jakie dane do nich trafiają, kto na podstawie odpowiedzi AI podjął konkretną decyzję i czy w ogóle doszło do naruszenia wewnętrznych zasad. Bez tej wiedzy trudno mówić o realnej zgodności z regulacjami czy politykami bezpieczeństwa.
Dlaczego sam zakaz AI może nie rozwiązać problemu?
Naturalną reakcją wielu organizacji na te ryzyka jest odruchowy zakaz. Pojawia się myślenie, że wystarczy zablokować dostęp do popularnych narzędzi AI lub wyświetlić ogólny komunikat z prośbą o ich nieużywanie i uznać sprawę za zamkniętą. W praktyce samo przekazanie informacji rzadko powstrzymuje przed presją czasu, a twarde blokowanie od razu całego ruchu przynosi opór. Wyczulenie na te niuanse jest kluczowe, ponieważ proste podejście „wszystko albo nic” rodzi konkretne skutki:
- Pracownicy mogą przenieść część pracy na prywatne konta lub urządzenia, ograniczając widoczność organizacji.
- Część funkcji AI jest wbudowana w zwykłe, powszechnie używane aplikacje – ich zablokowanie oznaczałoby zablokowanie samego narzędzia pracy.
- Zakaz nie usuwa potrzeby biznesowej, która skłoniła pracownika do sięgnięcia po AI w pierwszej kolejności.
- Organizacja, blokując wszystko z góry, traci możliwość obserwowania, jak AI jest faktycznie wykorzystywane – a tym samym traci dane potrzebne do podjęcia świadomej decyzji.
Wniosek jest prosty, choć wymaga więcej pracy niż samo kliknięcie „zablokuj”. Potrzebne są jasne zasady, zatwierdzone narzędzia odpowiadające na realne potrzeby oraz kontrole proporcjonalne do faktycznego ryzyka – a nie jednakowe dla każdej sytuacji.
Jak ograniczać shadow AI?
Skuteczne ograniczanie shadow AI to proces, a nie jednorazowa decyzja. Poniższe kroki pokazują kolejność, w jakiej warto do niego podejść – od zrozumienia sytuacji, przez zasady, po kontrole techniczne.
Zidentyfikuj używane narzędzia i scenariusze
Punktem wyjścia powinno być ustalenie: kto korzysta z AI, w jakich zastosowaniach, z jakich aplikacji, jakie dane są im przekazywane i które z tych zastosowań przynoszą realną wartość biznesową. Bez tego rozpoznania trudno odróżnić ryzykowne działanie od użytecznej praktyki, którą warto formalnie wesprzeć.
Podziel dane i zastosowania według ryzyka
Poziom ochrony powinien zależeć od rodzaju danych. Pomocny bywa prosty podział na kategorie, na przykład: informacje publiczne, materiały wewnętrzne, informacje poufne, dane osobowe, dane klientów oraz kod i własność intelektualna. Taka klasyfikacja pozwala precyzyjnie dopasować zasady i reguły techniczne – zamiast traktować całą organizację jednym schematem.
Zapewnij zatwierdzone narzędzia
Pracownik musi wiedzieć, z czego może korzystać i do jakich zadań. Sama lista zakazanych usług będzie z czasem coraz trudniejsza do utrzymania – nowe narzędzia AI pojawiają się szybciej, niż dział bezpieczeństwa zdąży je ocenić i dopisać do rejestru. Skuteczniejsze jest odwrócenie logiki: jasno wskazać, co jest dozwolone, i regularnie tę listę aktualizować.
Ustal krótkie i zrozumiałe zasady
Polityka AI nie musi być obszernym dokumentem prawnym – powinna raczej odpowiadać na konkretne, praktyczne pytania: co wolno wkleić do narzędzia AI, czego nie wolno przesyłać, kiedy potrzebna jest dodatkowa zgoda, jak weryfikować odpowiedzi modelu oraz gdzie zgłosić potrzebę nowego narzędzia. Im prostsza i bardziej konkretna polityka, tym większa szansa, że pracownicy będą się do niej faktycznie stosować.
Edukuj pracowników na konkretnych przykładach
Ogólne szkolenie o „zagrożeniach AI” rzadko zmienia codzienne nawyki. Znacznie skuteczniejsze są sytuacje wzięte wprost z codziennej pracy – streszczanie umowy z klientem, analiza arkusza z danymi finansowymi, poprawianie fragmentu kodu czy tworzenie wiadomości do klienta. Takie przykłady pokazują pracownikowi, gdzie dokładnie przebiega granica, zamiast pozostawiać ją w sferze abstrakcji.
Wprowadź kontrolę techniczną
Dopiero na tym etapie – po rozpoznaniu sytuacji, klasyfikacji danych, zapewnieniu alternatywy i przeszkoleniu zespołu – warto sięgnąć po rozwiązania techniczne, które pomogą egzekwować ustalone zasady tam, gdzie pracownicy faktycznie korzystają z narzędzi internetowych. Dla większości firm tym naturalnym miejscem jest przeglądarka, a jednym z najskuteczniejszych narzędzi na rynku jest Chrome Enterprise Premium.
Rola Chrome Enterprise Premium
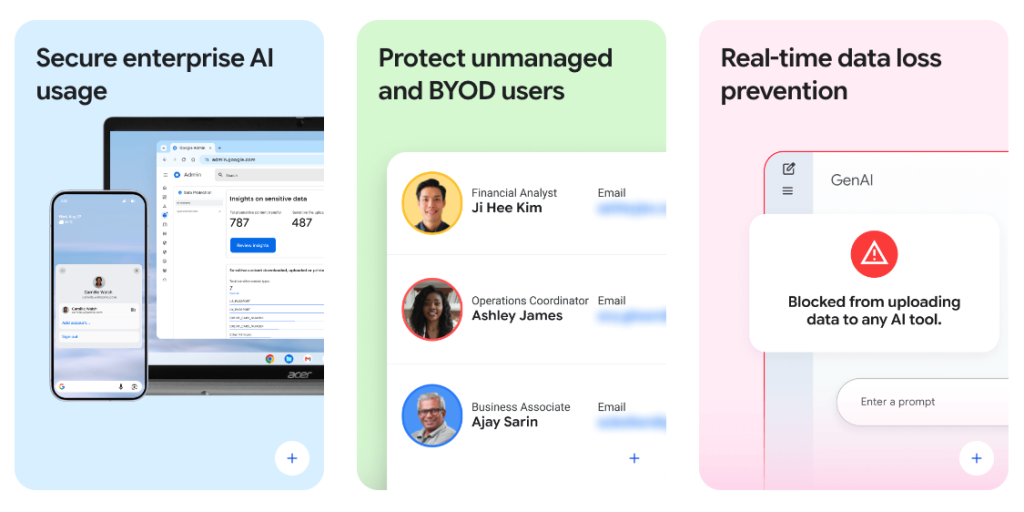
Jeśli chcesz odzyskać kontrolę nad aplikacjami AI w środowisku firmowym, Chrome Enterprise Premium jest do tego właściwym miejscem. Rozwiązanie to pozwala w czasie rzeczywistym obserwować, z jakich serwisów generatywnej AI korzystają Twoi pracownicy, bezpiecznie ograniczać dostęp do niesprawdzonych stron i chronić firmę przed przypadkowym wyciekiem poufnych informacji.
Obserwacja i widoczność
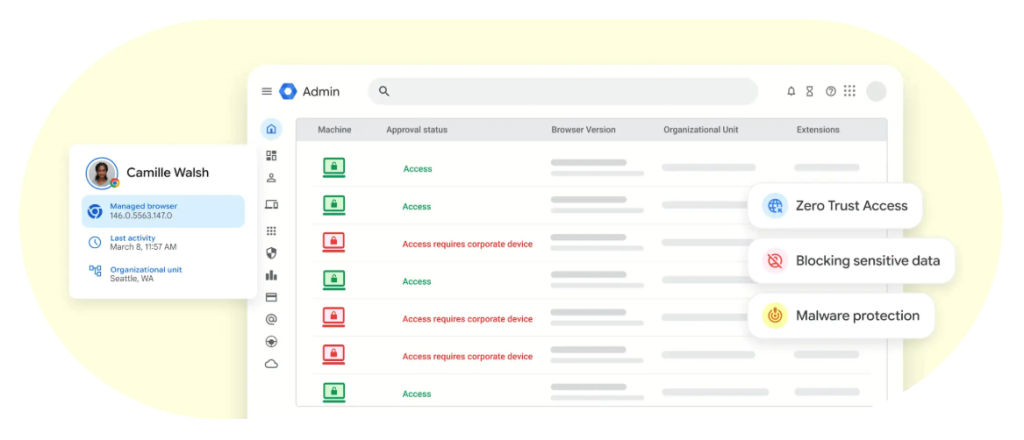
Zamiast działać po omacku, możesz zacząć od pełnego monitorowania ruchu i zachowań użytkowników – sprawdzisz, z jakich konkretnie narzędzi AI, rozszerzeń przeglądarkowych i aplikacji SaaS korzystają poszczególne zespoły, zanim podejmiesz decyzje o ograniczeniach.
Kontrola dostępu i reakcja na ryzykowne działania
Na tej podstawie można wskazać zatwierdzone usługi, ostrzegać przy ryzykownych działaniach i blokować wybrane scenariusze, na przykład przesyłanie danych poufnych do niezatwierdzonych narzędzi AI.
Ochrona danych i widoczność aplikacji
Chrome Enterprise Premium ma wbudowane zaawansowane mechanizmy ochrony przed utratą danych (DLP). Dzięki temu automatycznie blokuje lub ostrzega użytkownika przy próbie wklejenia poufnego tekstu do chata AI, przesyłania plików z danymi osobowymi, drukowania czy pobierania niebezpiecznych załączników.
Ważne ograniczenie
Chrome Enterprise Premium pomaga egzekwować zasady w zarządzanej przeglądarce, ale nie zastępuje polityki AI, klasyfikacji danych, zatwierdzonych narzędzi ani szkoleń. Nie obejmuje też wszystkich sposobów korzystania z AI poza środowiskiem objętym zarządzaniem Chrome.
Jak zacząć z Chrome Enterprise Premium bez stresu? Model, z którym przychodzimy gotowi do działania
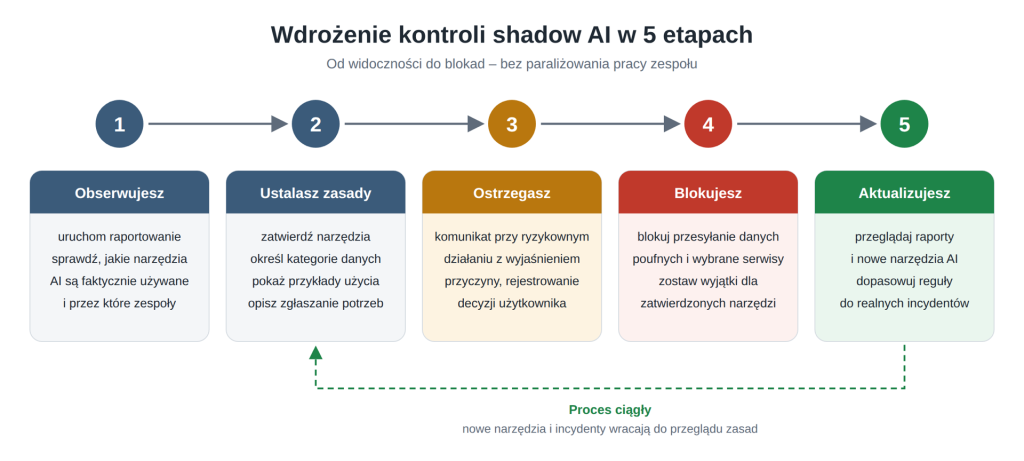
Samo narzędzie to tylko połowa sukcesu – doskonale wiemy, że sam zakup Chrome Enterprise Premium nie rozwiąże problemu, jeśli nikt go właściwie nie skonfiguruje pod Twoją organizację. Jako FOTC nie tylko dostarczamy licencje, ale bierzemy na siebie cały proces techniczny, audytowy i edukacyjny. Zamiast wywracać pracę Twojego zespołu do góry nogami, przeprowadzimy Cię krok po kroku przez przemyślany model wdrożenia:
Etap 1. Obserwujesz
Na start warto uruchamiasz raportowanie, identyfikujesz faktycznie używane aplikacje i sprawdzasz, które zespoły oraz procesy najczęściej sięgają po AI – bez blokowania wszystkiego już pierwszego dnia.
Etap 2. Ustalasz zasady
Kolejny krok to formalne zatwierdzenie narzędzi, określenie kategorii danych, przygotowanie konkretnych przykładów dozwolonego i zabronionego użycia oraz opisanie sposobu zgłaszania nowych potrzeb.
Etap 3. Ostrzegasz
Przed wprowadzeniem twardych blokad zaczynasz od ostrzeżeń przy działaniach obarczonych ryzykiem, wyjaśniasz użytkownikowi ich przyczynę i rejestrujesz decyzję o kontynuowaniu działania.
Etap 4. Blokujesz wybrane działania
Dopiero na tym etapie warto blokować przesyłanie danych poufnych oraz niezatwierdzone serwisy w uzasadnionych przypadkach – zachowując wyjątki dla zatwierdzonych narzędzi i regularnie analizując fałszywe alarmy.
Etap 5. Aktualizujesz reguły
Ostatni etap nigdy się nie kończy: dane z raportów, nowe narzędzia AI pojawiające się na rynku i lista zatwierdzonych usług powinny być regularnie weryfikowane, a zabezpieczenia dopasowywane do rzeczywistych incydentów, a nie do teoretycznych scenariuszy.
Podsumowanie
Samo sięganie po sztuczną inteligencję – by szybciej odpisać na maila, przygotować wytyczne czy przeanalizować notatki ze spotkania – nie jest czymś złym. Problem pojawia się wtedy, gdy pracownik nie ma jasności, czy dane trafiające do promptu są bezpieczne, a Ty jako organizacja nie masz żadnej widoczności ani wpływu na ten proces. Ograniczenie shadow AI wymaga harmonijnego połączenia precyzyjnych zasad, bezpiecznych narzędzi oraz odpowiedniej technologii. Jeśli chcesz poukładać ten obszar u siebie szybko i bezboleśnie, eksperci FOTC są gotowi pomóc Ci na każdym etapie wdrożenia. Skontaktuj się z nami!
Najczęstsze pytania o shadow AI
Czym różni się shadow AI od shadow IT?
Shadow IT obejmuje każde niezatwierdzone oprogramowanie lub usługę używaną bez wiedzy działu IT. Shadow AI to jego podzbiór, skoncentrowany wyłącznie na narzędziach i funkcjach opartych na sztucznej inteligencji – często trudniejszy do wykrycia, bo funkcje AI bywają ukryte wewnątrz aplikacji, z których firma już legalnie korzysta.
Czy zakaz korzystania z narzędzi AI jest skuteczny?
Sam zakaz może być niewystarczający, zwłaszcza jeśli nie towarzyszą mu zatwierdzone narzędzia, jasne zasady i wygodny proces zgłaszania potrzeb. W takich warunkach część pracowników może korzystać z prywatnych kont lub urządzeń, co ogranicza widoczność organizacji.
Od czego zacząć ograniczanie shadow AI w organizacji?
W wielu organizacjach dobrym punktem wyjścia jest rozpoznanie faktycznie używanych narzędzi i scenariuszy. Równolegle warto od razu zabezpieczyć przypadki wysokiego ryzyka, np. przesyłanie danych osobowych, danych klientów, haseł, tajemnic przedsiębiorstwa lub nieopublikowanego kodu do niezatwierdzonych usług. Dopiero na tej podstawie można dopracować politykę i dobrać odpowiednie kontrole techniczne.
Czy Chrome Enterprise Premium samodzielnie rozwiązuje problem shadow AI?
Nie. To narzędzie techniczne, które daje widoczność i możliwość egzekwowania zasad w zarządzanej przeglądarce, ale nie zastępuje polityki AI, klasyfikacji danych, zatwierdzonych narzędzi ani szkoleń pracowników.
Chcesz ograniczyć ryzyko shadow AI w swojej organizacji?
Sprawdź, jak Chrome Enterprise Premium może dać Twojej firmie widoczność nad wykorzystaniem AI i pomóc wdrożyć kontrole dopasowane do rzeczywistego ryzyka – bez blokowania pracy zespołu. Umów się z nami na rozmowę!