
Spis treści
- Co się dzieje z danymi wklejonymi do niezatwierdzonego narzędzia AI?
- Jakie konsekwencje prawne grożą firmie?
- Czy za wyciek odpowiada zarząd?
- Ile może kosztować wyciek danych do narzędzi AI?
- Jak wygląda ryzyko w różnych działach firmy?
- Jak ograniczać ryzyko prawne i finansowe?
- Rola Chrome Enterprise Premium
- Jak zacząć z Chrome Enterprise Premium bez stresu?
- Podsumowanie
- FAQ – najczęstsze pytania o konsekwencje wycieku danych do narzędzi AI
- Chcesz ograniczyć ryzyko prawne i finansowe związane z shadow AI?
Handlowiec ma przed sobą gotową ofertę dla klienta strategicznego i godzinę do wysyłki. Wkleja cały dokument, z cennikiem, rabatami i danymi osoby kontaktowej do darmowego chatbota i prosi o poprawienie tonu. Po minucie tekst jest gotowy. Po kilku tygodniach klient pyta w kwestionariuszu bezpieczeństwa, czy jego dane trafiają do zewnętrznych narzędzi AI. Dział prawny nie potrafi odpowiedzieć, bo nikt w firmie nie wie, że do tego doszło.
To klasyczny przykład shadow AI, czyli korzystania z narzędzi sztucznej inteligencji poza kontrolą organizacji. W artykule Shadow AI w firmie wyjaśniamy, czym jest to zjawisko i jak je ograniczać. Tutaj odpowiadamy na pytanie, które zarząd zadaje zwykle zaraz potem: co firmie realnie grozi, gdy dane trafią do niezatwierdzonego przez organizację narzędzia AI? Dowiesz się, jakie obowiązki wynikają z RODO, NIS2, DORA i AI Act, z czego składa się rachunek finansowy oraz jak ograniczać ryzyko z pomocą Chrome Enterprise Premium i ekspertów FOTC.
Co się dzieje z danymi wklejonymi do niezatwierdzonego narzędzia AI?
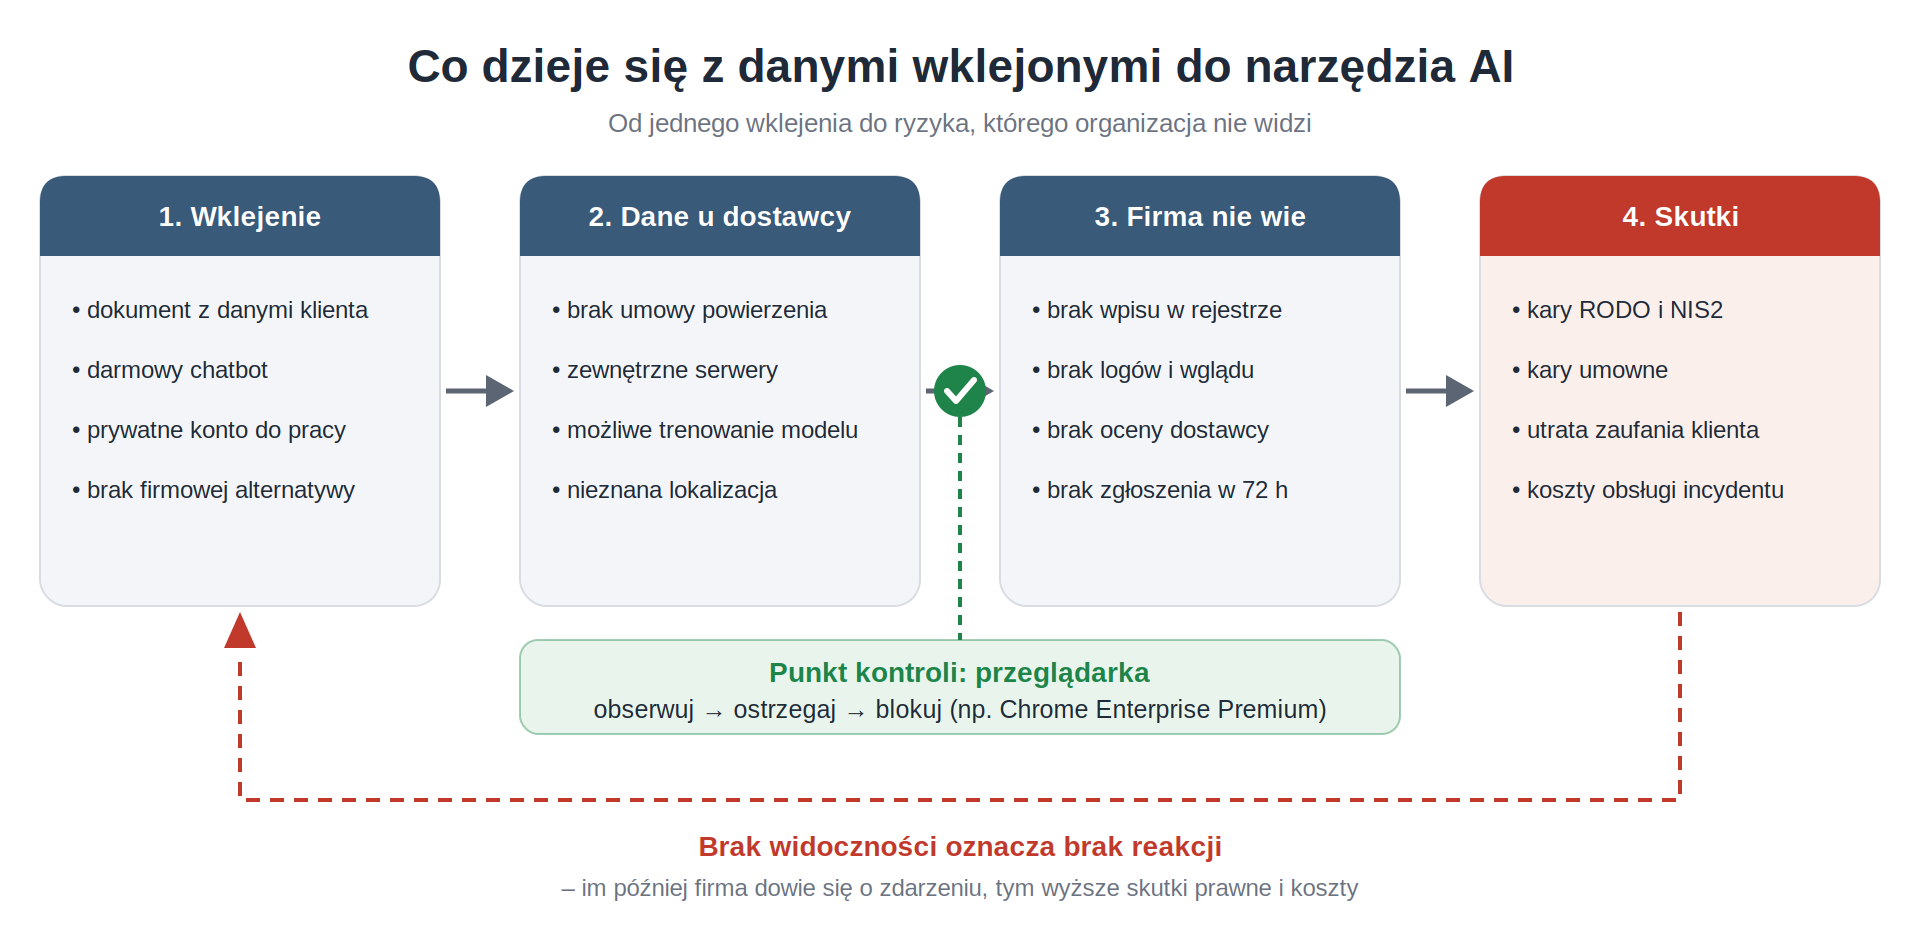
Gdy pracownik wkleja dokument do publicznego narzędzia AI, informacje opuszczają środowisko, które firma kontroluje. Mogą być przechowywane przez dostawcę, przetwarzane w nieznanej lokalizacji, a w zależności od ustawień konta i regulaminu także wykorzystywane do dalszego rozwoju modelu. Firma zwykle nie ma umowy z dostawcą, nie ma wglądu w logi i nie wie, że do tego doszło.
Do takich sytuacji dochodzi najczęściej wtedy, gdy pracownik chce przyspieszyć wykonanie zadania, a firma nie dała mu bezpiecznej alternatywy. Najczęściej wklejane są:
- informacje związane z obsługą klienta, w tym dane osobowe i historia zgłoszeń;
- kod źródłowy, czasem razem z kluczami API lub hasłami;
- umowy, oferty i cenniki z warunkami handlowymi;
- dane finansowe i kadrowe, w tym niepublikowane wyniki.
Przypadek Samsunga
Najgłośniejszym przykładem tego typu jest incydent z 2023 roku. Inżynierowie z działu półprzewodników Samsunga co najmniej kilkakrotnie wprowadzili do publicznej wersji ChatGPT dane firmowe: kod źródłowy wewnętrznego programu do analizy wad sprzętu, dane testowe używane do wykrywania wadliwych chipów oraz zapis wewnętrznego spotkania, który miał posłużyć do przygotowania notatki.
Skutki były natychmiastowe. Dane opuściły kontrolowane środowisko firmowe i trafiły do zewnętrznego dostawcy. Mogły być przez niego przechowywane, przetwarzane w nieznanej lokalizacji oraz potencjalnie wykorzystywane do dalszego rozwoju i trenowania modeli, ponieważ firma nie miała z dostawcą stosownej umowy powierzenia danych.
Samsung zakazał używania zewnętrznych narzędzi generatywnej AI na urządzeniach służbowych, przyspieszył prace nad własnym rozwiązaniem i ostrzegł pracowników przed konsekwencjami dyscyplinarnymi. Sprawa trafiła do mediów na całym świecie i do dziś jest cytowana jako przestroga. Inżynierowie nie działali ze złej woli. Chcieli po prostu szybciej wykonać swoją pracę.
Jakie konsekwencje prawne grożą firmie?
Nie każde użycie zewnętrznego narzędzia AI jest naruszeniem. Wszystko zależy od rodzaju danych, od tego, czy firma ma umowę z dostawcą, i od tego, czy potrafi wykazać, że zadbała o bezpieczeństwo. Problem pojawia się, gdy do niezatwierdzonego przez organizację narzędzia trafiają dane osobowe, informacje objęte tajemnicą albo dane klientów. Wtedy w grę wchodzi kilka reżimów prawnych jednocześnie.
RODO
Przekazanie danych osobowych do narzędzia, z którym firma nie zawarła umowy powierzenia przetwarzania, rodzi ryzyko naruszenia kilku zasad ochrony danych:
- legalność i przejrzystość – firma nie ma podstawy do przekazania danych nowemu odbiorcy i nie może rzetelnie poinformować osób, dokąd trafiły ich dane,
- ograniczenie celu – dane z rekrutacji lub obsługi klienta trafiają do zupełnie innego procesu,
- minimalizacja danych – w pośpiechu wklejane są całe dokumenty, choć do wykonania zadania wystarczyłby fragment,
- prawidłowość i integralność – niezweryfikowana odpowiedź modelu może zawierać błędy, a firma nie ma kontroli nad tym, co dzieje się z wklejonymi informacjami.
Osobny problem dotyczy prawa do usunięcia danych (art. 17 RODO). Gdy dane trafiły do zewnętrznej usługi, a firma nie wie, do której, nie może rzetelnie zrealizować takiego żądania. Dodatkowo nawet jeśli wiadomo, gdzie dane trafiły, usunięcie ich z modelu, który mógł zostać na nich wytrenowany, bywa bardzo trudne i kosztowne. Część dostawców pozwala wyłączyć trenowanie na danych użytkownika, ale w kontach prywatnych i darmowych ustawienia bywają różne i firma nie ma na nie wpływu.
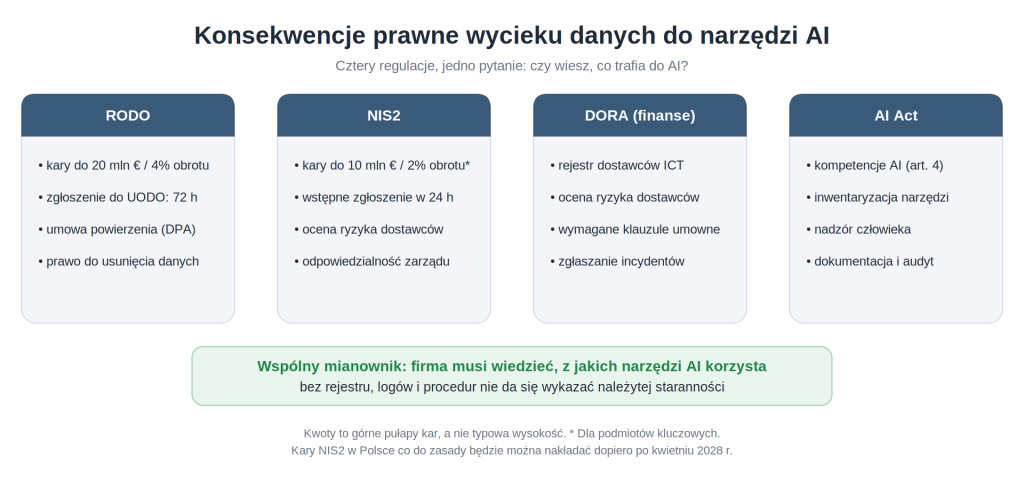
Za naruszenie podstawowych zasad przetwarzania RODO przewiduje kary do 20 mln euro lub do 4% całkowitego rocznego światowego obrotu. To górna granica, a nie typowa kara, ale pokazuje skalę ryzyka. Do tego dochodzi obowiązek zgłoszenia naruszenia do UODO w ciągu 72 godzin od jego stwierdzenia. Firma, która nie wie o wklejeniu danych do chatbota, nie ma szans tego terminu dotrzymać.
NIS2 i krajowy system cyberbezpieczeństwa
W Polsce dyrektywa NIS2 jest wdrażana przez nowelizację ustawy o krajowym systemie cyberbezpieczeństwa, która obowiązuje od 3 kwietnia 2026 roku. Podmioty kluczowe i ważne miały czas do 3 października 2026 roku na złożenie wniosku o wpis do wykazu, a na dostosowanie systemów i procedur mają czas do 3 kwietnia 2027 roku. Kary pieniężne co do zasady będzie można nakładać dopiero po kwietniu 2028 roku, ale obowiązki zarządzania ryzykiem obowiązują już teraz. Więcej o samej dyrektywie znajdziesz na stronie FOTC o zgodności z NIS2.
Shadow AI uderza w fundamenty tej regulacji:
- zarządzanie ryzykiem – organizacja nie jest w stanie wykazać należytej staranności w odniesieniu do systemu, o którego istnieniu nie wie,
- bezpieczeństwo łańcucha dostaw – narzędzie AI jest de facto nowym dostawcą, którego nikt nie ocenił ani nie objął umową,
- obsługa incydentów – wstępne zgłoszenie incydentu w ciągu 24 godzin jest niemożliwe, jeśli incydent dotyczy narzędzia, którego firma nie widzi.
Dla podmiotów kluczowych dyrektywa przewiduje kary do 10 mln euro lub 2% rocznego światowego obrotu.
DORA w sektorze finansowym
Jeśli Twoja firma należy do sektora finansowego, dochodzi rozporządzenie DORA, które wymaga kontroli nad każdym dostawcą usług ICT. Niezatwierdzone narzędzie AI to dostawca, którego nikt nie zarejestrował, nie ocenił i z którym nie zawarto umowy zawierającej wymagane klauzule. W praktyce oznacza to:
- niekompletny rejestr umów z dostawcami ICT (art. 28),
- ominięcie oceny ryzyka i należytej staranności przed rozpoczęciem współpracy,
- brak wymaganych postanowień umownych, na przykład dotyczących lokalizacji danych i prawa do audytu (art. 30),
- trudności z klasyfikacją i terminowym zgłoszeniem incydentu (art. 17–23).
Sankcje nakładają organy nadzoru, w Polsce między innymi KNF. Mogą obejmować kary finansowe, nakaz zaprzestania praktyki, a w ciężkich przypadkach także środki wobec osób odpowiedzialnych za naruszenie.
AI Act
AI Act nie jest głównym źródłem odpowiedzialności za wyciek danych, ale zmienia oczekiwania wobec firm korzystających z AI. Od lutego 2025 roku obowiązuje art. 4, który dotyczy kompetencji pracowników w zakresie AI. Po lipcowej nowelizacji (tzw. Digital Omnibus) firmy muszą podejmować środki wspierające rozwój tych kompetencji, a nie gwarantować określony poziom wiedzy każdego pracownika. Organizacja, która toleruje niekontrolowane korzystanie z AI i nie szkoli ludzi, ma trudną pozycję, jeśli ktoś zapyta ją o te środki.
Przy systemach wysokiego ryzyka, na przykład w rekrutacji czy ocenie pracowników, dochodzą obowiązki dotyczące zarządzania ryzykiem, nadzoru człowieka i dokumentacji. Nie da się ich spełnić bez inwentaryzacji używanych narzędzi. Terminy dla systemów wysokiego ryzyka zostały przesunięte, ale kierunek regulacji się nie zmienił.
Umowy z klientami i tajemnica przedsiębiorstwa
Nawet jeśli dane nie są danymi osobowymi, wklejenie ich do zewnętrznego narzędzia może naruszać umowy o poufności (NDA). Kontrahent może wtedy żądać odszkodowania lub naliczyć kary umowne, a odpowiedzialność za zachowanie pracownika ponosi zazwyczaj firma. Dochodzi do tego ryzyko utraty ochrony tajemnicy przedsiębiorstwa, bo ta wymaga podejmowania działań w celu zachowania poufności.
Czy za wyciek odpowiada zarząd?
W wielu firmach odpowiedzialność za narzędzia AI spada na dział IT lub samego pracownika, który kliknął „wklej”. Przepisy dotyczące cyberbezpieczeństwa idą w innym kierunku. NIS2 zobowiązuje członków zarządu do zatwierdzania środków zarządzania ryzykiem i nadzorowania ich wdrożenia. Tej odpowiedzialności nie można w pełni przenieść na inne osoby.
W praktyce oznacza to trzy rzeczy:
- Argument „nie wiedzieliśmy, że pracownicy tego używają” osłabia pozycję zarządu. Obowiązkiem kadry zarządzającej jest zbudowanie ram, czyli polityk, szkoleń i kontroli, dzięki którym firma wie, co się u niej dzieje.
- Tolerowanie shadow AI bez żadnej reakcji można uznać za zaniedbanie nadzoru. Liczy się to, czy firma podjęła działania, a nie to, że wydała dokument.
- Organy nadzorcze mogą stosować środki wobec osób zarządzających, w tym kary finansowe i czasowy zakaz pełnienia funkcji kierowniczych w przypadku podmiotów kluczowych. W sektorze finansowym DORA również dopuszcza sankcje wobec osób fizycznych odpowiedzialnych za naruszenie.
To nie znaczy, że za każdy incydent zarząd odpowie osobiście. Oznacza to, że zarząd powinien być w stanie pokazać, jakie środki wdrożył i kiedy. Dlatego widoczność użycia AI jest nie tylko tematem technicznym, ale też dowodem staranności.
Ile może kosztować wyciek danych do narzędzi AI?
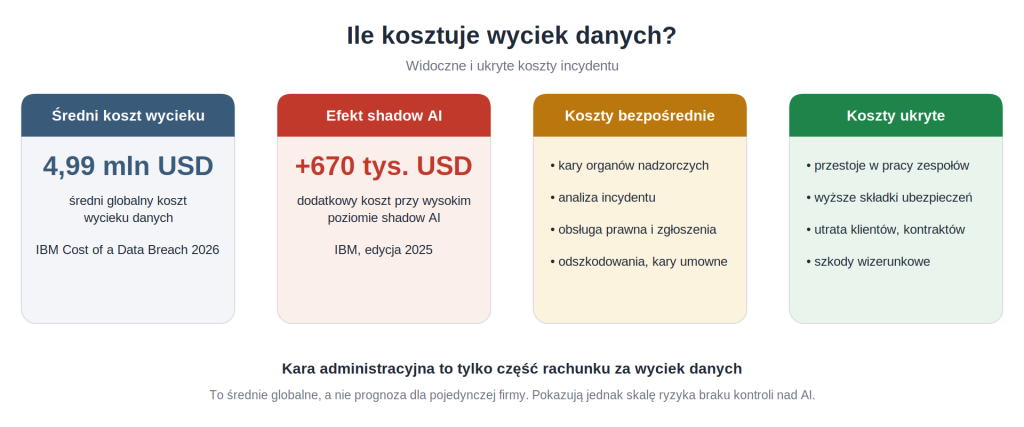
Kary administracyjne to tylko część rachunku. W praktyce większość kosztów powstaje wokół samego incydentu.
Koszty bezpośrednie
- Kary nakładane przez organy nadzorcze, zależne od podstawy prawnej: do 20 mln euro lub 4% obrotu w RODO i do 10 mln euro lub 2% obrotu dla podmiotów kluczowych w NIS2.
- Analiza incydentu, czyli praca zewnętrznych ekspertów od informatyki śledczej, którzy ustalają, co i dokąd wypłynęło.
- Obsługa prawna i komunikacyjna: ocena naruszenia, zgłoszenia do organów, powiadomienia osób i klientów.
- Odszkodowania i kary umowne wynikające z naruszenia umów o poufności oraz roszczenia osób, których dane dotyczą.
Koszty pośrednie i ukryte
- Przestoje i spadek produktywności, bo zespoły zajmują się reakcją na incydent zamiast pracą.
- Wyższe składki ubezpieczeniowe po incydencie, zarówno na polisach cybernetycznych, jak i D&O dla zarządu.
- Utrata klientów i kontraktów, szczególnie tam, gdzie bezpieczeństwo danych jest warunkiem współpracy.
- Szkody wizerunkowe, które trudno wycenić, a które odbijają się na sprzedaży przez kolejne lata.
Co mówią dane
Według raportu IBM Cost of a Data Breach 2026 średni globalny koszt wycieku danych wyniósł 4,99 mln dolarów i jest to rekordowy poziom. We wcześniejszej edycji raportu (2025) IBM pokazał, że wysoki poziom shadow AI zwiększał średni koszt naruszenia o 670 tys. dolarów, a 63% badanych organizacji nie miało polityk zarządzania AI ani wykrywania shadow AI. To średnie globalne, więc nie należy ich traktować jak prognozy dla konkretnej firmy. Pokazują jednak, że brak kontroli nad narzędziami AI realnie podnosi koszty, a nie tylko zwiększa ryzyko na papierze.
W incydentach związanych z shadow AI częściej niż w innych naruszeniach ujawniane są dane osobowe klientów. To dokładnie ta kategoria, za którą najłatwiej dostać karę.
Jak wygląda ryzyko w różnych działach firmy?
Shadow AI nie jest problemem jednego zespołu. Skutki prawne i finansowe zależą od tego, jakie dane trafiają do narzędzia, dlatego każdy dział ma swój typowy scenariusz.
| Dział | Typowy scenariusz | Możliwe skutki |
|---|---|---|
| IT i programiści | Deweloper wkleja fragment kodu z kluczami API lub hasłami, by znaleźć błąd | Ryzyko włamania do systemów, koszty audytu, odpowiedzialność wobec klienta za naruszenie NDA i tajemnicy przedsiębiorstwa |
| Sprzedaż i marketing | Handlowiec wkleja umowę lub ofertę, by poprawić jej styl | Ujawnienie marży i warunków handlowych, kary umowne, utrata zaufania klienta |
| Finanse i księgowość | Analityk wkleja niepublikowane wyniki, by przygotować podsumowanie | Utrata przewagi konkurencyjnej, a w spółkach publicznych także ryzyko naruszenia przepisów o informacjach poufnych |
| HR | Rekruter przesyła CV do zewnętrznego narzędzia bez podstawy prawnej i umowy powierzenia | Naruszenie RODO, kary organu nadzorczego, koszty obsługi prawnej i żądania kandydatów |
| Obsługa klienta | Pracownik wkleja dane osobowe i historię zgłoszeń do tłumacza AI | Naruszenie RODO, obowiązek oceny zgłoszenia do UODO, utrata zaufania klientów |
Jak ograniczać ryzyko prawne i finansowe?
To samo podejście, które opisaliśmy w artykule o ograniczaniu shadow AI, pomaga też zmniejszyć konsekwencje prawne. Z perspektywy zgodności zmienia się jednak akcent: liczy się nie tylko to, by incydentów było mniej, ale także to, by firma potrafiła wykazać, jakie środki wdrożyła.
Zidentyfikuj narzędzia i prowadź rejestr
Zacznij od ustalenia, z jakich narzędzi AI korzystają zespoły, i stwórz centralny rejestr. Bez niego trudno spełnić wymogi NIS2, DORA czy AI Act, bo każdy z nich zakłada, że firma wie, jakich systemów używa.
Podziel dane według ryzyka
Określ, jakie kategorie danych (publiczne, wewnętrzne, poufne, osobowe, dane klientów, kod i własność intelektualna) mogą trafiać do poszczególnych narzędzi. Taka klasyfikacja jest podstawą polityki i reguł technicznych.
Zapewnij zatwierdzone narzędzia z umową
Pracownik sięga po darmowego chatbota, bo nie ma lepszej opcji. Zamiast tworzyć listę zakazów, przygotuj „białą listę” narzędzi, z którymi firma ma podpisaną umowę powierzenia i znane zasady przetwarzania danych, na przykład Gemini Enterprise App. Dodaj prosty proces zgłaszania potrzeby nowego narzędzia.
Zaktualizuj umowy i polityki
Sprawdź zapisy o poufności w umowach z klientami i pracownikami. Dopisz zasady korzystania z AI i opisz sposób reagowania na podejrzenie naruszenia, w tym kto ocenia zdarzenie i kto decyduje o zgłoszeniu do UODO w terminie 72 godzin.
Szkol na konkretnych przykładach
Pokaż, gdzie przebiega granica, na sytuacjach z codziennej pracy: streszczanie umowy, analiza arkusza z danymi płacowymi, selekcja CV. Szkolenia to także realizacja wymogu wspierania kompetencji AI z art. 4 AI Act.
Wprowadź kontrolę techniczną
Polityka bez egzekwowania niewiele daje. Dopiero narzędzie, które widzi, co dzieje się w przeglądarce, pozwala wykryć zdarzenie, zareagować i zachować dowody. Dla większości firm tym miejscem jest przeglądarka, a jednym z najskuteczniejszych rozwiązań jest Chrome Enterprise Premium.
Rola Chrome Enterprise Premium
Z perspektywy prawnej technologia nie zdejmuje z firmy odpowiedzialności. Pomaga jednak wykryć zdarzenie wcześnie, ograniczyć jego skalę i zebrać dowody, a od tego często zależy, czy incydent zakończy się upomnieniem, czy karą. Chrome Enterprise Premium działa na poziomie zarządzanej przeglądarki, czyli tam, gdzie pracownicy korzystają z narzędzi AI.
Widoczność użycia AI
Administrator może audytować odwiedziny na stronach zaklasyfikowanych jako generatywna AI. Dzięki temu firma dowiaduje się, kto, z jakich narzędzi i jak często korzysta, zanim cokolwiek zablokuje. To odpowiedź na pytanie, które w scenie otwierającej pozostało bez odpowiedzi: skąd firma ma wiedzieć, że do czegokolwiek doszło.
Ochrona przed wklejaniem i przesyłaniem danych
Reguły DLP mogą reagować na wklejanie treści, przesyłanie i pobieranie plików oraz drukowanie. Dostępne działania to audyt, ostrzeżenie i blokada. Mniej prawdopodobne staje się więc naruszenie, a wraz z nim obowiązek zgłoszenia go do UODO.
Kontrola dostępu do niezatwierdzonych usług
Można blokować serwisy generatywnej AI i zostawić wyjątki dla narzędzi zatwierdzonych przez firmę. Pracownik nie traci możliwości pracy z AI, ale korzysta z narzędzia, z którym firma ma umowę.
Raporty i dzienniki zdarzeń
Zdarzenia DLP można przeglądać w raportach i dziennikach reguł. Pozwala to ocenić, które z nich były realnym zagrożeniem, a które wynikały ze zbyt szerokiej reguły, i udokumentować, że firma monitoruje ryzyko i reaguje na nie. Takie ślady są ważne przy rozmowie z regulatorem, audytorem lub klientem.
Ważne ograniczenie
Chrome Enterprise Premium pomaga egzekwować zasady w zarządzanej przeglądarce. Nie obejmuje urządzeń prywatnych ani pracy poza zarządzanym środowiskiem. Nie zastępuje polityki AI, klasyfikacji danych, umów z dostawcami, zatwierdzonych narzędzi ani szkoleń, a samo wdrożenie narzędzia nie gwarantuje zgodności z RODO, NIS2 czy DORA. Warto też pamiętać, że monitorowanie aktywności pracowników samo wymaga podstawy prawnej i poinformowania zespołu, dlatego zasady jego stosowania trzeba uzgodnić z działem prawnym i inspektorem ochrony danych.
Jak zacząć z Chrome Enterprise Premium bez stresu?
Samo narzędzie to tylko połowa sukcesu. Jako FOTC bierzemy na siebie proces techniczny, audytowy i edukacyjny, a wdrożenie prowadzimy etapami, bez wywracania pracy zespołu do góry nogami. Pełny model opisujemy w artykule o shadow AI w firmie. Tutaj widać go z perspektywy zgodności i reakcji na incydenty:
- Obserwujesz. Uruchamiasz raportowanie i sprawdzasz, które zespoły korzystają z AI i z jakich narzędzi. Dostajesz pierwszą odpowiedź na pytanie, czy w ogóle masz problem.
- Ustalasz zasady. Zatwierdzasz narzędzia, określasz kategorie danych i opisujesz, kto ocenia podejrzenie naruszenia oraz kto decyduje o zgłoszeniu do UODO.
- Ostrzegasz. Przy ryzykownych działaniach wyświetlasz komunikat, wyjaśniasz przyczynę i rejestrujesz decyzję użytkownika. To również forma szkolenia „w locie”.
- Blokujesz wybrane działania. Zatrzymujesz przesyłanie danych poufnych i niezatwierdzone serwisy tam, gdzie ryzyko tego wymaga, zachowując wyjątki dla zatwierdzonych narzędzi.
- Aktualizujesz reguły. Korzystasz z raportów, sprawdzasz nowe narzędzia AI i dopasowujesz zabezpieczenia do rzeczywistych incydentów, a nie do teoretycznych scenariuszy.
Chcesz zacząć od rozpoznania sytuacji? Przewodnik po bezpłatnym narzędziu Chrome Enterprise Core pokazuje, jak sprawdzić skalę shadow AI bez wydawania złotówki.
Podsumowanie
Problemem nie jest samo użycie AI do poprawienia oferty. Problem zaczyna się wtedy, gdy firma nie wie, że dane opuściły jej środowisko, nie potrafi wykazać, jakie środki wdrożyła, i dowiaduje się o wszystkim od klienta. Konsekwencje prawne i finansowe, od kar RODO i NIS2, przez odpowiedzialność wobec kontrahentów, po koszty incydentu i utratę zaufania, w dużej mierze zależą od tego, czy organizacja widziała zdarzenie, miała zasady i potrafiła zareagować na czas.
Ograniczenie ryzyka wymaga połączenia jasnych zasad, bezpiecznych narzędzi, szkoleń i kontroli działających tam, gdzie pracownik korzysta z aplikacji. W wielu firmach tym miejscem jest przeglądarka. Jeśli chcesz poukładać ten obszar u siebie szybko i bezboleśnie, eksperci FOTC są gotowi pomóc Ci na każdym etapie wdrożenia. Skontaktuj się z nami!
FAQ – najczęstsze pytania o konsekwencje wycieku danych do narzędzi AI
Czy wklejenie danych do chatbota zawsze oznacza naruszenie RODO?
Nie zawsze. Wszystko zależy od rodzaju danych, od tego, czy firma ma umowę z dostawcą narzędzia, i od ustawień przetwarzania. Wklejenie danych osobowych do niezatwierdzonego narzędzia, bez umowy powierzenia i podstawy prawnej, jest jednak poważnym ryzykiem i wymaga oceny, czy doszło do naruszenia ochrony danych.
Ile czasu ma firma na zgłoszenie naruszenia do UODO?
Administrator danych powinien zgłosić naruszenie ochrony danych osobowych do UODO w ciągu 72 godzin od jego stwierdzenia, jeśli naruszenie może skutkować ryzykiem dla praw lub wolności osób. Dlatego tak ważne jest, by firma w ogóle wiedziała, że do zdarzenia doszło.
Kto odpowiada za wyciek: pracownik czy firma?
Odpowiedzialność jest zazwyczaj rozłożona. Pracownik może ponieść konsekwencje dyscyplinarne, ale firma odpowiada za to, czy zapewniła odpowiednie środki organizacyjne i techniczne, takie jak polityki, szkolenia i kontrola. W przypadku NIS2 szczególną rolę ma zarząd.
Czy Chrome Enterprise Premium zapewnia zgodność z RODO i NIS2?
Nie. To narzędzie techniczne, które daje widoczność i możliwość egzekwowania zasad w zarządzanej przeglądarce. Pomaga zbierać dowody staranności, ale nie zastępuje polityki AI, umów z dostawcami, klasyfikacji danych ani szkoleń.
Chcesz ograniczyć ryzyko prawne i finansowe związane z shadow AI?
Sprawdź, jak Chrome Enterprise Premium może dać Twojej firmie widoczność nad wykorzystaniem AI i pomóc wdrożyć kontrole dopasowane do rzeczywistego ryzyka, bez blokowania pracy zespołu. Umów się z nami na rozmowę!